🏦 حک بانکها یا PSPها؛ کدام امنتر است و در جنگ چه اتفاقی افتاد؟
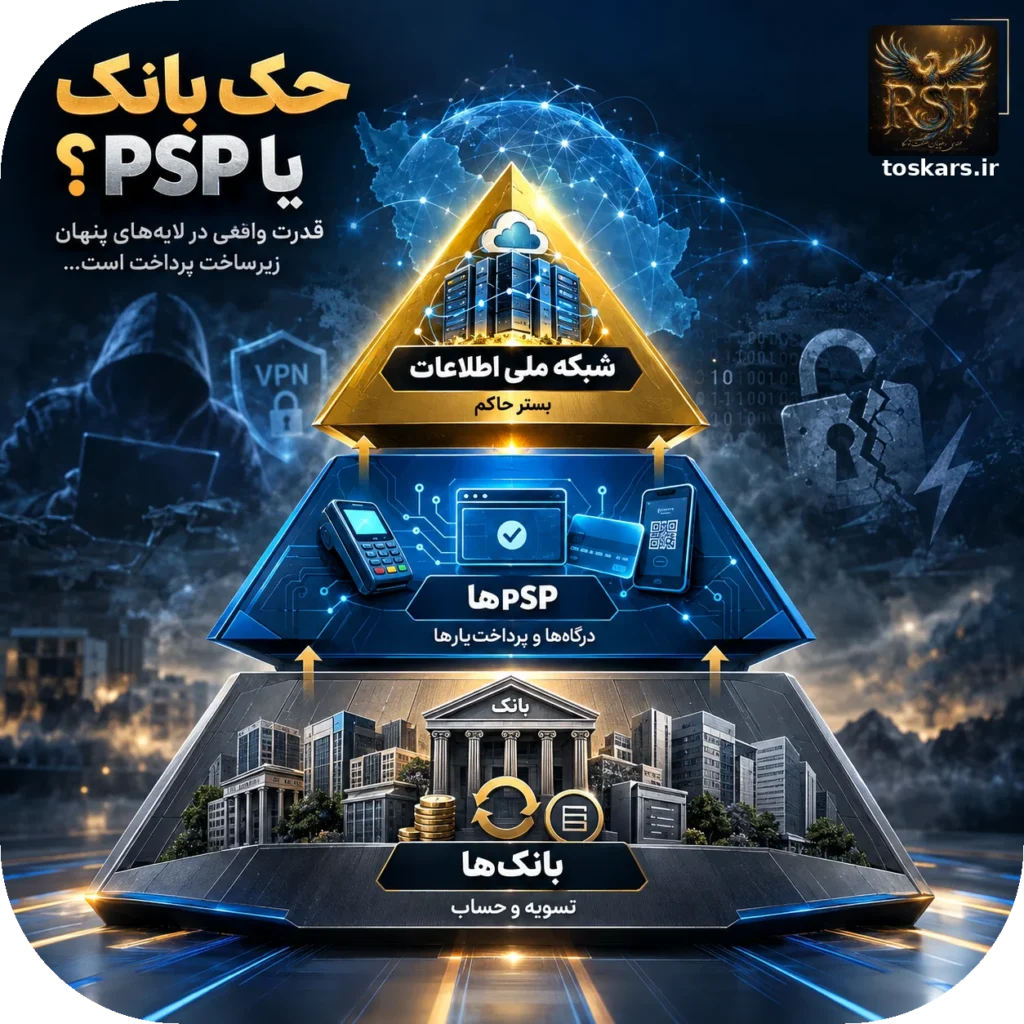
وقتی صحبت از زیرساخت پرداخت ایران میشود، دو بازیگر اصلی وارد میدان میشوند: بانکها و شرکتهای PSP. بانکها مالک حسابها، تسویهگر نهایی و صادرکننده مجوزهای پرداخت هستند. PSPها اما واسطههای فنی و اجرایی میان…
وقتی صحبت از زیرساخت پرداخت ایران میشود، دو بازیگر اصلی وارد میدان میشوند: بانکها و شرکتهای PSP. بانکها مالک حسابها، تسویهگر نهایی و صادرکننده مجوزهای پرداخت هستند. PSPها اما واسطههای فنی و اجرایی میان پذیرندگان و شبکه بانکیاند. پرسش این است: کدامیک «حک» میکند؟ یعنی در شرایط بحرانی — از قطعی اینترنت تا جنگ سایبری — کدام لایه مقاومتر است و کدامیک زودتر تسلیم میشود؟ برای پاسخ، باید ساختار حقوقی، معماری فنی و تجربه واقعی جنگ رمضان ۱۴۰۵ را بررسی کنیم.
⚖️ ساختار حقوقی؛ بانک «حک» میکند، PSP «واسطه» است
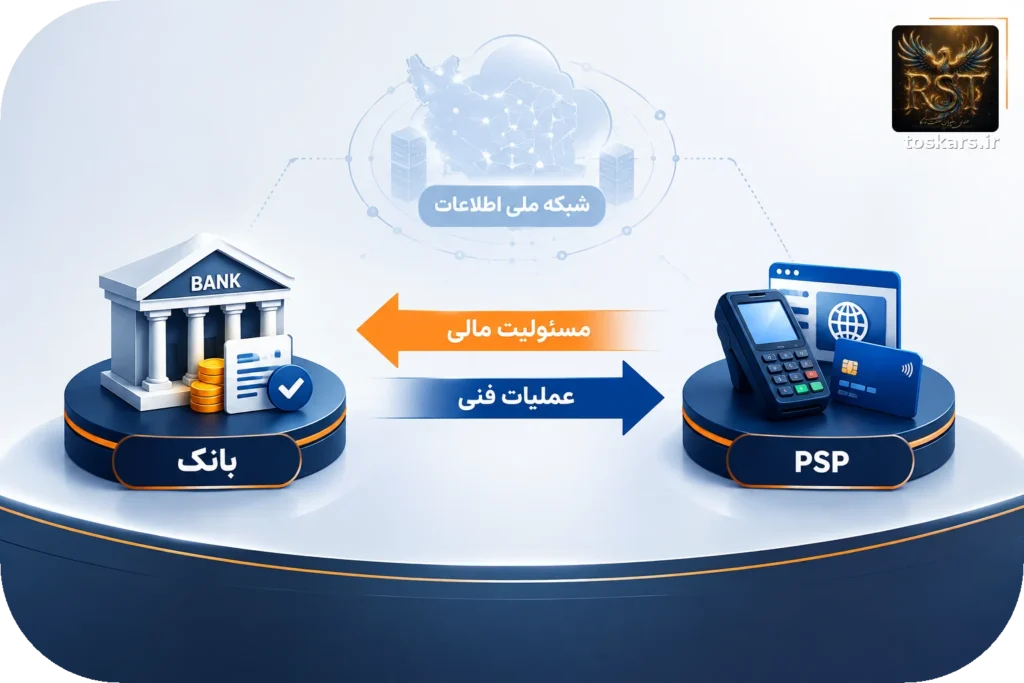
برای فهم رابطه بانک و PSP، باید ابتدا نقش هرکدام را از منظر حقوقی روشن کرد. بر اساس دستورالعملهای بانک مرکزی، PSP یک «فراهمکننده سرویس» است که مجموعهای از عملیات فنی و اجرایی را طبق قانونگذاری خاص بانک مرکزی انجام میدهد. اما نکته کلیدی اینجاست که PSP «مسئولیت مالی» تراکنش را بر عهده ندارد؛ تمام مسئولیت مالی بر عهده «اعضای اسکیم» است که عمدتاً «بانکها» هستند.
به بیان دقیقتر، یک PSP بدون پشتیبانی یک «بانک» یا «موسسه مالی» نمیتواند کار پذیرندگی انجام دهد. اگر موسسهای نتواند خودش کار پذیرندگی کند، «حتماً باید بانک آن را پشتیبانی کند». این یعنی PSPها در ساختار حقوقی ایران، «وابسته» به بانکها هستند و نه «مستقل» از آنها. در واقع، PSP یک «پردازشگر پذیرنده» است، نه یک «نهاد مالی».
این ساختار، یک «حک» نانوشته ایجاد میکند: بانکها «حاکم» هستند و PSPها «مجری». اگر بانکی نخواهد سرویس فنی خود را به یک پذیرنده بدهد، PSP «هیچ کاری نمیتواند انجام دهد» و «در نهایت تسویه صورت نمیگیرد». این «حک» در شرایط عادی، یک «رابطه تجاری» است؛ اما در شرایط بحرانی، به یک «گلوگاه راهبردی» تبدیل میشود. همانطور که در تحلیل حک بانک یا PSP به آن پرداخته شد، ساختار سوییچ بانکی نیز همین وابستگی را در لایه زیرساختی بازتولید میکند.
🛡️ معماری فنی؛ کدام لایه در جنگ مقاومتر است؟
تجربه «جنگ رمضان ۱۴۰۵» — دورانی که با محدودیتهای اینترنتی و حملات سایبری همراه بود — نشان داد که «معماری داخلی» صنعت پرداخت ایران، یک «سپر دفاعی» غیرمنتظره ایجاد کرده است. رئیس کمیسیون صنعت پرداخت سازمان نظام صنفی رایانهای تهران تأکید کرد که «با وجود اعمال محدودیت در اینترنت، ابزارهای پرداخت اعم از حضوری و آنلاین در داخل کشور کاملاً پایدار بودند».
دلیل این پایداری، «استقرار هسته تراکنشها، سوئیچهای بانکی و سامانههای تسویه در داخل کشور» است. شبکه پرداخت کشور «بر بستر شبکه ملی اطلاعات و بهصورت ایراناکسس فعالیت میکند» و به همین دلیل، «در مدت محدودیتهای اینترنتی، خدمات کارتخوان، خودپردازها، درگاههای پرداخت داخلی و اپلیکیشنهای بانکی دچار اختلال گسترده نشدند».
این یعنی «حک» در عمل، نه به PSP و نه به بانک بهتنهایی، بلکه به «معماری داخلی» تعلق دارد. بانکها «هسته» هستند، PSPها «لبه» هستند، و «شبکه ملی اطلاعات» «بستر» است. در جنگ، «لبه» ممکن است تحت فشار قرار گیرد، اما «هسته» اگر داخلی باشد، «تابآور» است.
با این حال، این «تابآوری» مطلق نیست. رئیس کمیسیون صنعت پرداخت تأکید کرد که «شرکتهایی که در تعامل مستقیم با سرویسهای خارجی هستند و شرکای بینالمللی یا برخی که ابزارهای توسعه و پشتیبانی برخط داشتند، در ۳ ماه گذشته با محدودیتهایی روبهرو شدند». این یعنی «حک» در «لایه بینالمللی» شکننده است، اما در «لایه داخلی» پایدار.
💥 در جنگ چه اتفاقی افتاد؟ از لغو گواهی تا حمله سایبری

جنگ رمضان ۱۴۰۵، یک «آزمون واقعی» برای صنعت پرداخت ایران بود. در ادامه اقدامات آمریکا در حوزههای نظامی و سایبری، «گواهینامه فنی-امنیتی شرکت شاپرک بدون هیچ اعلام قبلی از طرف تأمینکننده خارجی لغو شد». بانک مرکزی اعلام کرد که این اقدام «با هدف ایجاد اختلال در عملکرد درگاههای پرداخت اینترنتی انجام شده» است.
اما نکته مهم اینجاست که بانک مرکزی «هیچگونه حمله سایبری به شرکت شاپرک یا زیرساختهای پرداخت کشور» را تأیید نکرد. این «تفکیک» حیاتی است: آنچه اتفاق افتاد، «حمله سایبری» نبود، بلکه «لغو گواهی امنیتی» از سوی یک «تأمینکننده خارجی» بود. این یعنی «حک» در «لایه فنی» به «زیرساخت خارجی» وابسته است، حتی اگر «هسته» داخلی باشد. همانطور که در تحلیل حفاظت از اطلاعات هویتی و بانکی اشاره شد، وابستگی به گواهیهای خارجی یکی از گلوگاههای پنهان امنیت پرداخت است.
در همان دوره، «اختلال گسترده در شبکه بانکی خردادماه و حملات سایبری به چند بانک» منجر به «افزایش میزان خطای تراکنشی و همزمان کاهش تعداد تراکنشهای شبکه پرداختی» شد. گزارش شاپرک نشان داد که «تعداد تراکنشهای شبکه پرداخت در خردادماه بهنسبت اردیبهشتماه حدود ۲ درصد کاهش یافته» و به «۴ میلیارد و ۶۸۸ میلیون تراکنش» رسیده است.
اما «نکته اساسی» این گزارش، «افزایش میزان خطای تراکنشی» بود که «مستقیماً» با «اختلال در شبکه بانکی» و «حملات سایبری به چند بانک» مرتبط بود. این یعنی «حک» در «لایه بانکی» — نه PSP — تحت فشار قرار گرفت. PSPها بهعنوان «واسطه»، «مسئولیت مالی» نداشتند و بنابراین «آسیب مستقیم» کمتری دیدند. بانکها اما «هسته» بودند و «هدف» واقعی حملات. همانطور که در تحلیل حمله سایبری به شبکه پرداخت ایران مستند شد، این حملات عمدتاً بانکهای بزرگ را هدف قرار دادند.
🎯 کدام راحتتر است؟ پاسخ در «نوع بحران» نهفته است
پرسش «کدام راحتتر است» را نمیتوان با یک «بله» یا «خیر» پاسخ داد، زیرا «راحتی» به «نوع بحران» بستگی دارد. در «بحران اینترنتی» — یعنی محدودیت دسترسی به اینترنت بینالملل — PSPها «راحتتر» هستند، زیرا «هسته» آنها «داخلی» است و «وابستگی بینالمللی» کمتری دارند. در «بحران سایبری» — یعنی حمله مستقیم به زیرساخت — بانکها «هدف اصلی» هستند، زیرا «حسابها» و «تسویه» در آنهاست. در «بحران حقوقی» — یعنی لغو مجوز یا گواهی — هر دو «آسیبپذیر» هستند، اما PSPها «سریعتر» میتوانند «تدابیر جایگزین» اتخاذ کنند، زیرا «مسئولیت مالی» ندارند.
با این حال، یک «حک» قطعی وجود دارد: «بانکها» در نهایت «حاکم» هستند. اگر بانکی «سرویس فنی» خود را قطع کند، PSP «هیچ کاری نمیتواند انجام دهد». این «حک» در «شرایط عادی» یک «رابطه تجاری» است؛ در «شرایط بحرانی» به یک «گلوگاه راهبردی» تبدیل میشود. به همین دلیل، «تقویت هسته بانکی» و «کاهش وابستگی به زیرساخت خارجی» — همان چیزی که در «شبکه ملی اطلاعات» دنبال میشود — «راهبرد اصلی» برای «تابآوری» در بحرانهای آینده است.
🌐 تجربه جهانی؛ درسهایی از سایر کشورها
تجربه سایر کشورها نیز نشان میدهد که «حک» در پرداخت، همیشه به «معماری داخلی» تعلق دارد، نه به «واسطهها». در روسیه، پس از تحریمهای سال ۲۰۲۲، شبکه «میر» بهعنوان جایگزین «ویزا» و «مسترکارت» توسعه یافت و «هسته پرداخت» داخلی تقویت شد. در چین، شبکه «یونیونپی» و «علیپی» از ابتدا بر «زیرساخت داخلی» بنا شدند و «وابستگی خارجی» حداقلی دارند. این تجربهها نشان میدهد که «حک» در پرداخت، نه به «بانک» یا «PSP» بهتنهایی، بلکه به «معماری حاکمیتی» تعلق دارد. در همین راستا، استانداردهای تجهیزات مالی و پرداخت نیز بر لزوم تطبیق با استانداردهای داخلی و بینالمللی همزمان تأکید دارد.
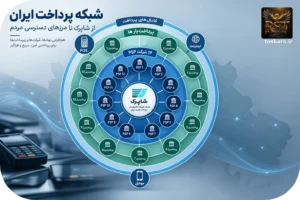
در ایران نیز، «شاپرک» بهعنوان «شبکه الکترونیکی پرداخت کارت» نقش «هسته» را ایفا میکند و شاپرک بهعنوان مرجع رسمی این شبکه، «استانداردهای فنی» و «الزامات امنیتی» را تعیین میکند. PSPها و بانکها، هر دو «اعضای اسکیم» هستند و «تابآوری» کل شبکه، به «هماهنگی» بین آنها بستگی دارد. تجربه جنگ رمضان نشان داد که این «هماهنگی» در «لایه داخلی» موفق بوده، اما در «لایه بینالمللی» — بهویژه در «گواهیهای امنیتی» — «شکننده» است.
🎯 جمعبندی
در ساختار پرداخت ایران، «بانکها» حک میکنند و «PSPها» واسطهاند. PSPها بدون پشتیبانی بانک «هیچکاری نمیتوانند انجام دهند» و «مسئولیت مالی» تراکنش را بر عهده ندارند. در «جنگ رمضان ۱۴۰۵»، «هسته داخلی» پرداخت پایدار ماند، اما «لبه بینالمللی» — از لغو گواهی شاپرک تا حملات سایبری به بانکها — تحت فشار قرار گرفت. «راحتی» PSPها در بحرانهای اینترنتی بیشتر است، اما «آسیبپذیری» آنها در بحرانهای حقوقی و سایبری نیز «واقعی» است. «حک» نهایی به «معماری داخلی»، «تابآوری هسته بانکی» و «کاهش وابستگی به زیرساخت خارجی» بستگی دارد — همان «راهبردی» که در «شبکه ملی اطلاعات» دنبال میشود.