🔐 ساختار امنیتی و فنی کیبوردهای فیزیکی خودپرداز و کشلس؛ چرا هر صفحهکلیدی برای پرداخت مناسب نیست؟
کیبورد فیزیکی در خودپرداز و دستگاه کشلس، برخلاف ظاهر سادهاش، میتواند یکی از حساسترین اجزای معماری امنیتی یک تجهیز پرداخت باشد. این قطعه فقط برای دریافت اعداد از کاربر طراحی نشده است؛ در صورتی…
کیبورد فیزیکی در خودپرداز و دستگاه کشلس، برخلاف ظاهر سادهاش، میتواند یکی از حساسترین اجزای معماری امنیتی یک تجهیز پرداخت باشد. این قطعه فقط برای دریافت اعداد از کاربر طراحی نشده است؛ در صورتی که دستگاه از ورود PIN پشتیبانی کند، کیبورد باید بخشی از یک زنجیره امن برای دریافت، پردازش و حفاظت از اطلاعات محرمانه باشد. به همین دلیل میان یک Keypad معمولی، یک PIN Pad و یک Encrypting PIN Pad یا EPP تفاوت بنیادی وجود دارد.
در یک معماری استاندارد، امنیت از سطح کلید و مدار الکترونیکی آغاز میشود و تا Firmware، مدیریت کلیدهای رمزنگاری، مکانیزم تشخیص دستکاری و ارتباط با کنترلر دستگاه ادامه پیدا میکند. PCI PTS نیز برای تجهیزات نقطه تعامل، الزامات مشخصی برای حفاظت از PIN و سایر دادههای حساس پرداخت در نظر گرفته است و EPP را بهعنوان یک تجهیز امن برای ورود و رمزنگاری PIN در تجهیزات بدون اپراتور مانند ATM تعریف میکند.
⌨️ Keypad، PIN Pad و EPP چه تفاوتی با یکدیگر دارند؟
اولین اشتباه در بررسی امنیت کیبوردهای بانکی، یکی دانستن این سه مفهوم است. از نظر ظاهری ممکن است هر سه شامل مجموعهای از کلیدهای عددی باشند، اما از نظر معماری امنیتی در یک سطح قرار ندارند.
Keypad معمولی یک رابط ورودی است. وظیفه اصلی آن تشخیص فشردهشدن کلیدها و انتقال این رویداد به کنترلر یا سیستم میزبان است. چنین کیبوردی ممکن است برای دستگاههای صنعتی، کیوسکها یا تجهیزات عمومی کاملاً مناسب باشد، اما صرفاً داشتن کیفیت مکانیکی بالا، آن را به یک تجهیز مناسب برای ورود PIN تبدیل نمیکند.
PIN Pad برای ورود PIN در محیط پرداخت طراحی شده است و باید الزامات امنیتی متناسب با این وظیفه را پوشش دهد. EPP یک سطح تخصصیتر از این معماری است که برای ورود امن و رمزنگاری PIN در تجهیزات بدون اپراتور طراحی شده و میتواند در ATM یا سایر تجهیزات تعبیه شود. PCI SSC برای EPP یک مرز فیزیکی و منطقی مشخص و پوسته مقاوم یا آشکارکننده دستکاری را در نظر میگیرد.
در نتیجه، معیار تشخیص یک کیبورد بانکی امن، تعداد کلیدها، جنس بدنه یا ظاهر صنعتی آن نیست؛ معیار اصلی، معماری امنیتی پشت کلیدها است.
🧩 داخل یک EPP چه اجزایی قرار دارد؟
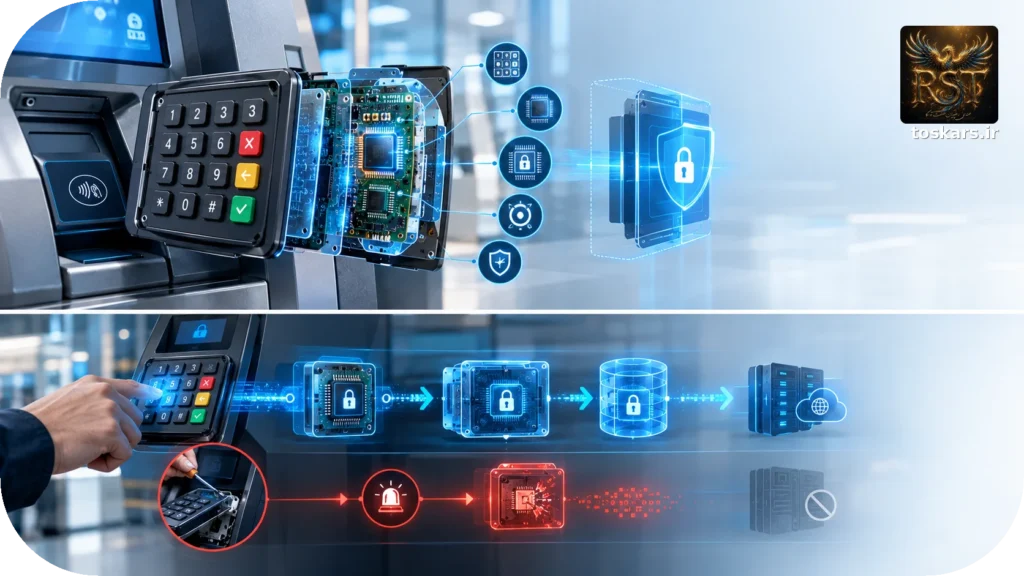
برای درک امنیت یک کیبورد پرداخت باید آن را بهعنوان یک ماژول چندلایه دید. در سادهترین نگاه، کاربر با کلیدها ارتباط دارد، اما در پشت این سطح کاربری، مجموعهای از قطعات و منطقهای کنترلی قرار دارند.
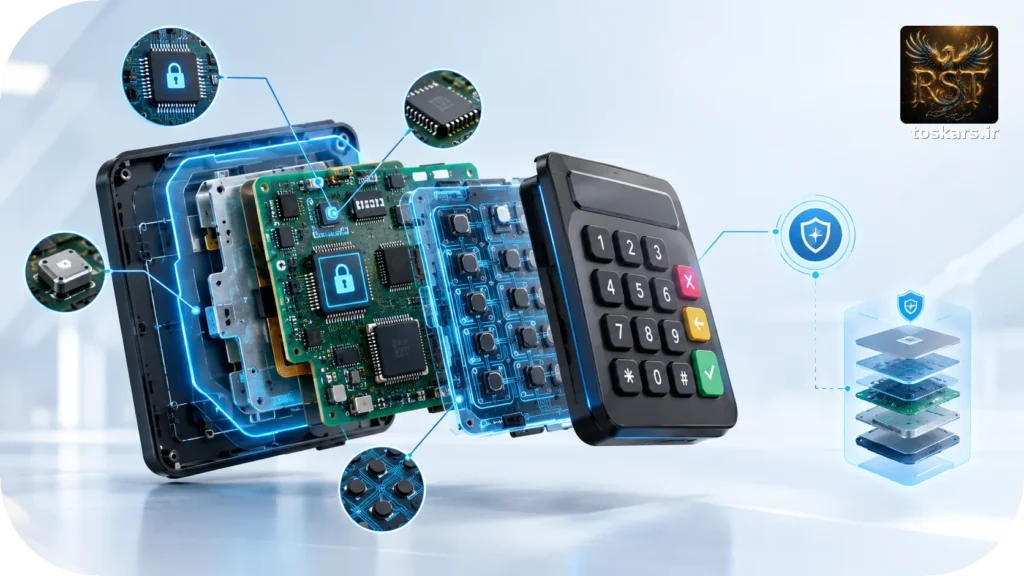
- Key Matrix: شبکهای که وضعیت فشردهشدن کلیدها را تشخیص میدهد.
- Controller یا MCU: کنترلکنندهای که رویدادهای کلید را دریافت و منطق داخلی ماژول را اجرا میکند.
- Firmware: کدی که منطق عملکرد و بخشی از کنترلهای امنیتی ماژول را پیادهسازی میکند.
- Secure Memory: حافظهای برای نگهداری اطلاعات امنیتی مورد نیاز دستگاه.
- Tamper Sensors: حسگرها یا سازوکارهایی برای تشخیص تلاش جهت نفوذ یا دستکاری.
- Cryptographic Functions: قابلیتهای لازم برای عملیات رمزنگاری و مدیریت کلید، متناسب با طراحی و تأییدیه دستگاه.
- Secure Interface: مسیر ارتباطی کنترلشده میان EPP و کنترلر اصلی دستگاه.
- Security Boundary: مرز فیزیکی و منطقی که بخش حساس پردازش PIN را از محیط غیرامن جدا میکند.
در معماریهای تأییدشده، این اجزا بهصورت جدا از هم و بدون ارتباط امنیتی طراحی نمیشوند؛ بلکه باید در کنار هم یک محدوده قابل اعتماد ایجاد کنند. PCI نیز برای POI دارای قابلیت PIN، وجود یک مرز فیزیکی و منطقی مشخص برای عملکردهای مرتبط با ورود PIN را از الزامات معماری امنیتی میداند.
بنابراین وقتی درباره «کیبورد امن» صحبت میکنیم، در واقع درباره یک ماژول امنیتی کامل صحبت میکنیم که کلیدهای آن تنها بخش قابل مشاهده این سیستم هستند.
🔑 مسیر PIN از فشردن کلید تا رمزنگاری چگونه است؟
مهمترین تفاوت EPP با کیبورد معمولی در مسیر داده است. کاربر فقط یک عدد را وارد میکند، اما از لحظه فشردن کلید تا ارسال داده به بخش پردازش تراکنش، چندین مرحله امنیتی اتفاق میافتد.
در یک معماری امن، مسیر مفهومی را میتوان چنین تصور کرد:
فشردن کلید ← تشخیص Key Event ← پردازش در محدوده امن ← تشکیل PIN ← رمزنگاری PIN ← ایجاد خروجی محافظتشده ← ارسال به Host
نکته مهم این است که PIN نباید برای پردازش عادی در اختیار سیستمعامل عمومی دستگاه قرار بگیرد. هدف معماری EPP این است که محدودهای که PIN بهصورت حساس در آن پردازش میشود، کنترلشده و محافظتشده باشد. استاندارد PCI PIN Security نیز بر مدیریت امن، پردازش و انتقال PIN و همچنین چرخه عمر کلیدهای رمزنگاری تأکید میکند.
در تجهیزات دارای Online PIN، سازوکار رمزنگاری PIN و مدیریت کلید اهمیت ویژهای دارد. فهرست تأییدیههای PCI برای دستگاههای دارای این قابلیت، روشهایی مانند AES و TDES و مدلهای مختلف مدیریت کلید را در چارچوب الزامات مربوطه مشخص میکند. همچنین در نسلهای جدیدتر POI، استفاده از قالب PIN Block متناسب با الزامات جاری اهمیت دارد.
در نتیجه، امنیت PIN صرفاً به «رمز شدن اطلاعات» محدود نیست. باید مشخص باشد کجا PIN تولید میشود، کجا پردازش میشود، چه کسی به آن دسترسی دارد، کلید چگونه مدیریت میشود و چه دادهای از مرز امن خارج میشود.
🛡️ مکانیزمهای ضددستکاری EPP چگونه کار میکنند؟
اگر مهاجم بتواند بدنه ماژول را باز کند و به مسیرهای داخلی دسترسی پیدا کند، حتی بهترین الگوریتم رمزنگاری نیز بهتنهایی کافی نخواهد بود. به همین دلیل EPP باید در برابر سناریوهای دستکاری فیزیکی نیز طراحی شود.
در اینجا باید میان دو مفهوم تفاوت گذاشت: Tamper Detection یعنی تشخیص تلاش برای دستکاری و Tamper Response یعنی واکنش امنیتی دستگاه پس از تشخیص آن. در معماریهای امنیتی، این دو در کنار مقاومت فیزیکی دستگاه قرار میگیرند.
سناریوهایی مانند باز کردن محفظه، نفوذ به داخل ماژول، دستکاری PCB یا تلاش برای دسترسی مستقیم به مسیرهای حساس میتوانند بخشی از مدل تهدید باشند. هدف این است که مهاجم نتواند با باز کردن دستگاه، به PIN یا کلیدهای محرمانه دسترسی پیدا کند.
یکی از مهمترین واکنشهای امنیتی در چنین معماریهایی، Zeroization یا پاکسازی اطلاعات حساس در شرایط مشخصشده است. یعنی در صورت تشخیص یک وضعیت خطرناک، دادههای محرمانهای که برای امنیت دستگاه حیاتی هستند نباید به شکلی باقی بمانند که بعداً قابل بازیابی باشند.
در مستندات PCI برای EPP نیز بر جلوگیری از خروج PIN یا کلیدهای محرمانه بهصورت متن ساده و جلوگیری از انتقال اطلاعات حساس از یک بخش با امنیت بالاتر به بخش کمامنیتتر تأکید شده است.
بنابراین یک EPP خوب فقط «مقاوم» نیست؛ باید بتواند دستکاری را تشخیص دهد و در برابر آن واکنش امنیتی مناسب داشته باشد.
💻 Firmware و Secure Boot چه نقشی در امنیت کیبورد دارند؟
اگر سختافزار EPP را بدنه قلعه در نظر بگیریم، Firmware بخشی از منطق کنترل درون آن است. بنابراین نمیتوان امنیت کیبورد را فقط با جنس بدنه، PCB یا مکانیزم کلیدها سنجید.
Firmware میتواند در عملکردهای امنیتی مختلف نقش داشته باشد؛ از کنترل ورودی کلیدها گرفته تا اجرای منطق امنیتی، کنترل دسترسی به قابلیتهای حساس و مدیریت برخی عملیات مرتبط با رمزنگاری. به همین دلیل، امکان تغییر غیرمجاز Firmware یا اجرای کد تأییدنشده میتواند معماری امنیتی دستگاه را تضعیف کند.
در مدلهای حرفهای، فرآیند راهاندازی و بهروزرسانی Firmware باید تحت کنترل امنیتی باشد. استفاده از سازوکارهای اعتبارسنجی Firmware، کنترل Update و محدود کردن رابطهای Debug از جمله موضوعاتی هستند که باید در طراحی یک تجهیز امن مورد توجه قرار گیرند.
در الزامات PCI PTS، Firmware بخشی از کدهای دستگاه محسوب میشود که میتواند بر انطباق امنیتی دستگاه اثر بگذارد. همچنین برای برخی دستگاههای تأییدشده، کنترل رمزنگاریشده فرآیندهای مربوط به تغییرات نرمافزاری و PIN-entry نیز مورد توجه قرار میگیرد.
به همین دلیل، خرید یک ماژول سختافزاری بدون توجه به Firmware و وضعیت تأییدیه آن، ارزیابی کاملی از امنیت محصول نیست.
🔗 EPP چگونه با ATM یا کشلس ارتباط برقرار میکند؟
EPP معمولاً بهعنوان یک ماژول مستقل درون یک سیستم بزرگتر قرار میگیرد. در ATM یا یک تجهیز کشلس، کنترلر اصلی دستگاه وظایف مختلفی مانند نمایش رابط کاربری، مدیریت کارتخوان، ارتباط با تجهیزات جانبی و ارتباط با سامانه میزبان را انجام میدهد؛ اما بخش حساس ورود PIN نباید صرفاً به منطق سیستمعامل عمومی واگذار شود.
در معماری مفهومی میتوان این رابطه را چنین نمایش داد:
کاربر → EPP → داده PIN محافظتشده → Controller/Host → سامانه پردازش تراکنش
نقطه کلیدی این معماری، مرز امنیتی EPP است. Host باید بتواند با EPP فرمانهای مجاز را مبادله کند، اما این ارتباط نباید به معنای دریافت PIN خام توسط سیستمعامل یا نرمافزار عمومی دستگاه باشد.
نوع رابط فیزیکی، پروتکل ارتباطی و معماری نرمافزاری میتواند بسته به سازنده و طراحی محصول متفاوت باشد. بنابراین نمیتوان یک رابط خاص را بهعنوان الزام همه EPPها معرفی کرد؛ آنچه اهمیت دارد این است که مسیر ارتباطی، بخشی از مدل امنیتی تأییدشده دستگاه باشد.
در دستگاهی که EPP بهصورت OEM داخل ATM یا یک تجهیز بدون اپراتور نصب میشود، امنیت ماژول باید با امنیت کل دستگاه هماهنگ باشد. PCI نیز صراحتاً EPP را بهعنوان ماژولی معرفی میکند که برای ادغام در تجهیزاتی مانند ATM یا سایر تجهیزات بدون اپراتور طراحی شده است.
برای شناخت بهتر ساختار کلی سختافزار ATM، مقاله امکانات سختافزاری خودپردازها نیز میتواند مکمل این بحث باشد. امکانات سختافزاری خودپردازها
🏧 کیبورد ATM، کشلس و POS چه تفاوتی با یکدیگر دارند؟
نباید هر کیبوردی را که در یک دستگاه پرداخت مشاهده میکنیم، EPP فرض کنیم. نوع تجهیز، روش ورود PIN، نحوه اتصال به شبکه پرداخت و معماری کلی دستگاه تعیین میکند که چه نوع ماژول امنیتی مورد نیاز است.
در ATM، EPP معمولاً بهعنوان یک ماژول تعبیهشده در ساختار دستگاه بدون اپراتور عمل میکند. در یک پایانه پرداخت یا POS، ممکن است معماری دستگاه به شکل دیگری طراحی شده باشد و PIN Entry Device یا سایر اجزای امن وظیفه دریافت اطلاعات حساس را بر عهده داشته باشند.
در کشلس نیز موضوع به نوع خدمات و معماری محصول بستگی دارد. همه دستگاههای کشلس الزاماً از PIN استفاده نمیکنند و اگر دستگاهی صرفاً خدماتی را ارائه دهد که نیازمند ورود PIN نیست، معماری امنیتی آن با یک تجهیز دارای Online PIN یکسان نخواهد بود.
پس معیار صحیح این است که ابتدا کارکرد امنیتی دستگاه مشخص شود و سپس ماژول مناسب انتخاب شود؛ نه اینکه ابتدا یک کیبورد انتخاب و بعد تلاش شود آن را برای یک کاربرد بانکی آماده کرد.
برای آشنایی با ساختار کلی و خدمات کشلس نیز میتوان به مقاله کاربردها و خدمات دستگاه کشلس (Cashless) مراجعه کرد. کاربردها و خدمات دستگاه کشلس (Cashless)
همچنین بررسی استانداردهای تجهیزات مالی و پرداخت تصویر کاملتری از جایگاه الزامات امنیتی تجهیزات بانکی و پرداخت ارائه میدهد. استانداردهای تجهیزات مالی و پرداخت
⚠️ چرا جایگزین کردن EPP با کیبورد معمولی خطرناک است؟
فرض کنیم یک کیبورد عددی از نظر مکانیکی بسیار باکیفیت باشد؛ کلیدهای فلزی داشته باشد، در برابر ضربه مقاوم باشد و سالها بدون خرابی کار کند. هیچکدام از این ویژگیها بهتنهایی آن را به یک EPP تبدیل نمیکند.
اگر PIN در یک سیستمعامل عمومی دریافت شود، اگر داده حساس در حافظهای خارج از محدوده امن قرار بگیرد، اگر Firmware قابل تغییر غیرمجاز باشد، اگر کلیدهای رمزنگاری در معرض دسترسی قرار گیرند یا اگر باز شدن فیزیکی ماژول بدون واکنش امنیتی ممکن باشد، امنیت تجهیز دچار مشکل خواهد شد.
موضوع دیگری که نباید نادیده گرفته شود، تأییدیه محصول است. در فهرستهای PCI SSC، تأییدیه به پیکربندی و اجزای مشخص یک دستگاه مرتبط است. در برخی موارد، استفاده از اجزایی متفاوت با اجزای تأییدشده میتواند اعتبار تأییدیه دستگاه را تحت تأثیر قرار دهد.
بنابراین تعویض یک EPP تأییدشده با یک کیبورد عمومی صرفاً یک تغییر سختافزاری نیست؛ ممکن است معماری امنیتی، زنجیره اعتماد و وضعیت انطباق کل تجهیز را تغییر دهد.
🔍 امنیت کیبورد از طراحی تا بهرهبرداری چگونه کنترل میشود؟
امنیت یک کیبورد پرداخت در کارخانه شروع میشود اما در محل نصب پایان نمییابد. انتخاب قطعه، طراحی PCB، توسعه Firmware، مدیریت کلید، آزمونهای امنیتی، تولید، حمل، نصب و نگهداری همگی بخشی از چرخه عمر امنیتی دستگاه هستند.
از طرف دیگر، حتی یک تجهیز تأییدشده نیز در محیط واقعی باید تحت کنترل قرار داشته باشد. دستگاهی که پس از نصب بدون بازرسی رها شود، میتواند در معرض دستکاری یا جایگزینی غیرمجاز قرار بگیرد. PCI برای تجهیزات POI مستقرشده، کنترل موجودی، بازرسی دورهای برای شناسایی دستکاری یا جایگزینی و آموزش کارکنان مرتبط را مورد تأکید قرار میدهد.
در نتیجه هنگام ارزیابی یک خودپرداز یا کشلس باید چند سؤال مشخص مطرح شود:
- آیا ماژول ورود PIN برای کاربرد مورد نظر طراحی شده است؟
- آیا PIN در محدوده امن پردازش میشود؟
- آیا کلیدهای رمزنگاری بهصورت امن مدیریت میشوند؟
- آیا Firmware تحت کنترل امنیتی قرار دارد؟
- آیا ماژول در برابر دستکاری فیزیکی محافظت میشود؟
- در صورت تشخیص دستکاری، چه واکنشی رخ میدهد؟
- آیا ترکیب سختافزاری و نرمافزاری دستگاه با تأییدیه مورد استناد مطابقت دارد؟
این پرسشها نشان میدهند که ارزیابی یک کیبورد بانکی باید از سطح «آیا کار میکند؟» به سطح بسیار مهمتر «آیا در شرایط حمله نیز میتواند از اطلاعات حساس محافظت کند؟» منتقل شود.
🧭 جمعبندی؛ کیبورد پرداخت یک قطعه ساده نیست
کیبورد فیزیکی در خودپرداز و کشلس از بیرون ممکن است فقط مجموعهای از کلیدها به نظر برسد، اما اگر وظیفه ورود PIN را بر عهده داشته باشد، بخشی از زنجیره امنیت پرداخت محسوب میشود. در این معماری، Key Matrix، کنترلر، Firmware، حافظه، رمزنگاری، مدیریت کلید، تشخیص دستکاری و ارتباط با Host باید در یک ساختار منسجم کنار یکدیگر قرار بگیرند.
تفاوت اصلی میان یک Keypad معمولی و EPP در ظاهر آن نیست. تفاوت واقعی در این است که PIN کجا دریافت میشود، کجا پردازش میشود، چگونه رمزنگاری میشود، کلیدهای رمزنگاری چگونه محافظت میشوند و دستگاه در برابر تلاش برای دستکاری چه واکنشی نشان میدهد.
به همین دلیل در طراحی یا انتخاب یک خودپرداز، کشلس یا هر تجهیز دیگری که با PIN سروکار دارد، کیبورد نباید یک قطعه جانبی و قابل جایگزینی با هر مدل موجود در بازار تلقی شود. این ماژول بخشی از معماری امنیتی دستگاه است و باید همراه با سختافزار، Firmware، مدیریت کلید، ارتباطات و وضعیت تأییدیه کل تجهیز بررسی شود.
در نهایت، امنیت یک دستگاه پرداخت از یک کلید شروع میشود؛ اما با همان کلید تمام نمیشود. از لحظهای که کاربر PIN را وارد میکند تا زمانی که داده محافظتشده به سامانه پردازش تراکنش میرسد، هر حلقه این زنجیره باید قابل اعتماد باشد.